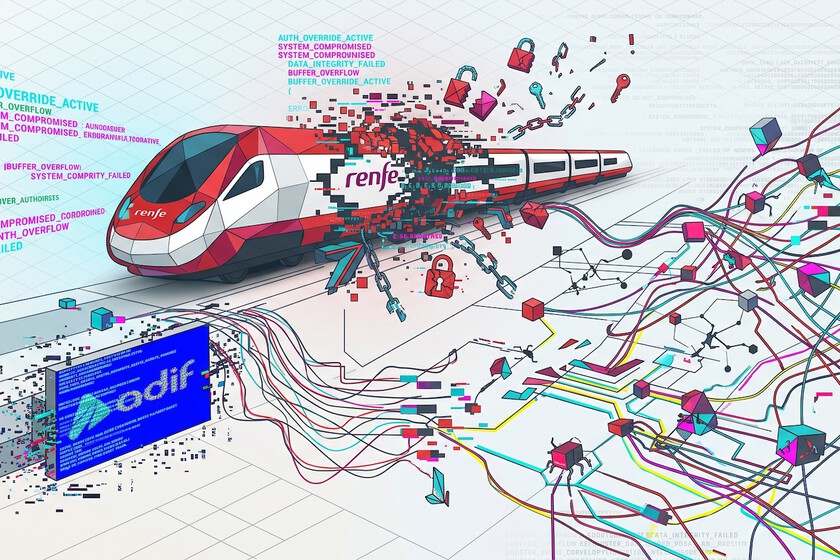
El ciberataque reciente a Renfe y Adif ha puesto en evidencia la vulnerabilidad de las infraestructuras críticas en España, al dejar al descubierto 500 GB de información privada de clientes. Este incidente confirma las advertencias previas realizadas por la inteligencia artificial (IA) sobre la creciente amenaza de ciberataques. Ambas empresas del sistema ferroviario español han activado sus protocolos de emergencia y han informado a las autoridades pertinentes sobre el ataque.
Las claves
- El ataque no afectó al servicio de trenes, pero comprometió datos de viajeros.
- La IA jugó un papel crucial en identificar vulnerabilidades en la web de Adif.
- Renfe y Adif han asegurado que sus sistemas críticos no fueron afectados.
Contexto
El ataque cibernético comenzó en la web de Adif, donde la inteligencia artificial fue utilizada para detectar vulnerabilidades, permitiendo a los atacantes acceder a través de una puerta trasera. Desde ese punto, los ciberdelincuentes, aún no identificados, lograron infiltrarse en la nube y posteriormente en la web de Renfe. Aunque el hackeo se extendió por varios días, alcanzó su máxima intensidad el jueves, cuando se produjo el robo masivo de datos.
A pesar de la magnitud del ataque, se ha confirmado que la información comprometida no incluye datos sensibles como medios de pago o documentos de identidad. Sin embargo, la base de datos de viajeros fue afectada, lo que representa un riesgo significativo debido al valor potencial de esta información para los ciberdelincuentes.
Renfe ha señalado que el ataque se centró en un sistema externo vinculado a Adif. Mientras tanto, Adif ha declarado que sus sitios web ya están operativos y que la seguridad está garantizada, asegurando que ningún sistema informático relacionado con la operación ferroviaria fue comprometido.
La lectura desde España
Este incidente subraya la importancia de reforzar la ciberseguridad en infraestructuras críticas en España, especialmente ante el creciente uso de la inteligencia artificial por parte de los ciberdelincuentes. Las empresas y organismos públicos deben estar preparados para enfrentar este tipo de amenazas, adoptando medidas preventivas y mejorando sus sistemas de detección y respuesta ante ciberataques. La colaboración entre entidades tecnológicas y gubernamentales será clave para proteger la información sensible y garantizar la seguridad de los servicios esenciales.